Domain drachenkämpfer.de kaufen?
Wir ziehen mit dem Projekt
drachenkämpfer.de um.
Sind Sie am Kauf der Domain
drachenkämpfer.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain drachenkämpfer.de kaufen?
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **


Ähnliche Suchbegriffe für Malicious
Top-Angebote
Produkte zum Begriff Malicious:
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
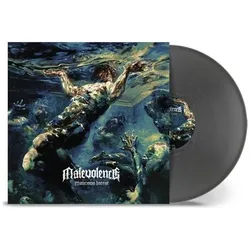
Nuclear Blast, Schallplatten, Malicious Intent (Malevolence)Die Schallplatte "Malicious Intent" von Malevolence ist ein herausragendes Werk, das die Grenzen zwischen Pop, Heavy Metal und Rock neu definiert. Diese Vinyl-Ausgabe, produziert von Nuclear Blast, bietet nicht nur eine beeindruckende Klangqualität, sondern auch ein einzigartiges Hörerlebnis, das die Energie und Kreativität der Band widerspiegelt. Mit einem Gewicht von 226,8 Gramm und einer Höhe von 0,9 Zentimetern ist diese Schallplatte robust und langlebig. Die Abmessungen von 31,5 cm x 31,5 cm machen sie zu einem perfekten Sammlerstück für Vinyl-Liebhaber. Das Jahr 2024 markiert die Veröffentlichung dieses Albums, das in Deutschland produziert wurde. Die farbige Vinyl-Edition sorgt für eine visuelle Attraktivität, die das Gesamtpaket abrundet und es zu einem Muss für jede Plattensammlung macht.35,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wagner, Verena: Abenteuer in Tirol - Lilly, Nikolas und die Gefahr im PulverschneeAbenteuer in Tirol - Lilly, Nikolas und die Gefahr im Pulverschnee , Auf in die Winterferien nach Tirol! Bei einem Zwischenstopp in Innsbruck besuchen Lilly und Nikolas den Alpenzoo. Hier erfahren sie so einiges über die alpinen Wildtiere, die in den Bergwäldern rund um die Skipisten leben. Als sie schließlich selbst im Skigebiet im Brixental eintreffen, gibt es für die Geschwister ein unerwartetes Wiedersehen. Beim Rodeln, im Skikurs und im Tiefschnee - andauernd nerven zwei Angeber, die ihnen schon im Zug unangenehm aufgefallen waren und denen der Schutz der Wildtiere offenbar ganz egal ist. Zum Glück hilft ihnen Frieda, die ihre Leidenschaft für den Umweltschutz teilt und sie auf den Bauernhof ihrer Familie einlädt. Doch selbst da funken ihnen die Störenfriede dazwischen. Die beiden treiben es immer bunter - bis ein Schneesturm kommt und die drei Kinder mit Unterstützung der besten Freeride-Lehrerin der Welt eine Katastrophe verhindern müssen. Ferienabenteuer für Kinder und Reiseführer für Familien: die Kinderbuch-Serie "Lilly und Nikolas" Wenn die Geschwister Lilly und Nikolas mit ihren Eltern in den Urlaub fahren, erleben sie die schönsten Abenteuer, staunen über Dinge aus vergangenen Tagen, lösen Rätsel und manchmal auch einen kleinen Kriminalfall. Dabei entdecken sie jedes Mal Sehenswürdigkeiten und Ausflugsziele, die Kindern wirklich Spaß machen. Auf ihren Touren erfahren sie so ganz nebenbei viel über Land und Leute und die Geschichte ihrer Urlaubsregion! - Feriengeschichte voller Spaß, Rätsel und Abenteuer für Kinder - Spannend und informativ: Urlaubslektüre und Reiseführer in einem Kinderbuch - Zum Selbstlesen oder zum gemeinsamen Lesen in der Familie - Die schönsten Urlaubsziele für Familien und Tipps für Ausflüge mit Kindern - Zoos, Freizeitparks und Museen, die Kinder begeistern - Geeignet für Buchvorstellungen und für die Leseförderung mit ANTOLIN - Kann auch im Heimat- und Sachunterricht in der Grundschule eingesetzt werden Ob Urlaub in Deutschland oder den Nachbarländern, ob Sommerferien am Meer oder Herbsturlaub in den Bergen: Diese Kinderbücher machen Lust, selbst die Koffer zu packen und loszuziehen! , Sicherheit im Autoinnenbereich > Innenausstattung , Erscheinungsjahr: 20241115, Titel der Reihe: Lilly und Nikolas##, Autoren: Wagner, Verena, Illustrator: Pohle, Sabrina, Seitenzahl/Blattzahl: 128, Keyword: Abenteuer Buch Kinder; Abenteuer Bücher Kinder; Abenteuer Geschichte Kinder; Abenteuergeschichten Kinder; Abenteuergeschichten für Kinder zum Vorlesen; Abenteuergeschichten zum Vorlesen; Abenteuerurlaub Kinder; Abenteuerurlaub mit Kindern in Österreich; Abenteuerurlaub Österreich mit Kindern; Aktivurlaub mit Kindern in Österreich; Alpen; Alpenzoo; Antolin Buch; Antolin Grundschule; Antolin Leseförderung; Antolin Leseprogramm; Attraktionen; Attraktionen Kinder; Attraktionen für Familien; Attraktionen für Kinder; Ausflug; Ausflug Kinder Tirol; Ausflugsideen Kinder; Ausflugsziel Tirol mit Kindern; Ausflugsziele Tirol; Ausflugsziele Tirol Kinder; Ausflugsziele Tirol mit Kindern, Fachschema: Tirol~Kind / Reisen, Wandern, Natur~Abenteuer / Kinderliteratur, Jugendliteratur, Fachkategorie: Reiseberichte, Reiseliteratur~Kinder/Jugendliche: Gegenwartsliteratur~Kinder/Jugendliche: Action- und Abenteuergeschichten~Kinder/Jugendliche: Familienromane, Altersempfehlung / Lesealter: 18, ab Alter: 6, bis Alter: 12, Warengruppe: HC/Kinder-/Jugendromane u. -erzählungen, UNSPSC: 49011000, Warenverzeichnis für die Außenhandelsstatistik: 49011000, Länge: 210, Breite: 148, Höhe: 18, Gewicht: 450, Produktform: Gebunden, Genre: Kinder- und Jugendbücher,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Greisser, Joe: Gefahr! Gefahr?Gefahr! Gefahr? , Wie können Kinder einen gesunden Umgang mit Angst entdecken? Dieses Kinderbuch rund um die Burggemeinschaft vermittelt, worum es bei der Angst wirklich geht: Sie dient der Sicherheit. Auf seiner Morgenrunde ruft der aufmerksame Wachmann plötzlich mit stockender Stimme: 'Eine Ratte!' Er kriegt es mit der Angst zu tun und schleicht auf zittrigen Beinen in die entgegengesetzte Richtung. Als die Burggemeinschaft am Nachmittag auf einer Wanderung ist, wird es noch schlimmer: Nun fürchtet er sich sogar vor den knarrenden Brettern des Wehrganges und vor einem Wespennest! Dass die Vorsicht des Wachmannes aber auch lebenswichtig sein kann, erleben die Burgbewohner:innen am nächsten Tag auf eindrückliche Weise. 'Endlich ein Angst-Kinderbuch mit einem frischen Ansatz: Nicht gegen die Angst sondern mit ihr!' , Armaturenbretter & Handschuhfächer > Innenausstattung , Erscheinungsjahr: 20241020, Produktform: Leinen, Titel der Reihe: Burggemeinschaft##, Autoren: Greiser, Joe, Illustrator: Weber, Adrian, Seitenzahl/Blattzahl: 54, Keyword: Angst; Angststörungen; Psyche; Selbstwirksamkeit, Fachschema: Angst / Ratgeber~Angst / Phobie~Phobie~Bilderbuch, Fachkategorie: Umgang mit Angst und Phobien~Kinder/Jugendliche: Persönliche und soziale Themen: Sorgen, Angst~Bilderbücher mit Erzähltexten, Interesse Alter: empfohlenes Alter: ab 8 Jahre~Relating to people with learning disorders, difficulties or disabilities~Bezug zu Menschen mit versteckten oder unsichtbaren Behinderungen / Störungen, Altersempfehlung / Lesealter: 18, ab Alter: 6, bis Alter: 12, Warengruppe: HC/Kinder- und Jugendbücher/Bilderbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 15, Gewicht: 332, Produktform: Gebunden, Genre: Kinder- und Jugendbücher,27,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was denken Kämpfer vor dem Kampf?
Kämpfer denken oft an ihre Strategie, ihre Techniken und Taktiken, sowie an ihre Gegner. Sie visualisieren den Kampfverlauf und stellen sich auf verschiedene Szenarien ein. Sie versuchen, sich mental auf den bevorstehenden Kampf vorzubereiten und sich selbst zu motivieren. **
-
Was symbolisiert Mut, Stärke und Zusammenhalt?
Mut, Stärke und Zusammenhalt können verschiedene Symbole haben, je nach Kultur und Kontext. Ein Löwe wird oft als Symbol für Mut und Stärke betrachtet, während eine Faust als Symbol für Zusammenhalt und Solidarität stehen kann. In einigen Kulturen wird auch der Berg als Symbol für Stärke und Zusammenhalt angesehen, da er als unverrückbar und unüberwindbar gilt. **
-
Welcher Final Fantasy-Held ist der stärkste?
Es gibt keinen eindeutig stärksten Final Fantasy-Helden, da die Stärke der Charaktere von Spiel zu Spiel unterschiedlich ist. Einige der bekanntesten und mächtigsten Helden der Serie sind jedoch Cloud Strife aus Final Fantasy VII, Squall Leonhart aus Final Fantasy VIII und Lightning aus Final Fantasy XIII. Jeder dieser Charaktere hat einzigartige Fähigkeiten und Stärken, die sie zu starken Kämpfern machen. **
-
Wie viel verdient ein UFC Kämpfer pro Kampf?
Ein UFC Kämpfer verdient je nach Erfahrung, Popularität und Verhandlungsgeschick unterschiedlich viel pro Kampf. Neue Kämpfer können zwischen 10.000 und 20.000 US-Dollar pro Kampf verdienen, während etablierte Stars wie Conor McGregor oder Jon Jones Millionen pro Kampf verdienen können. Zusätzlich zu ihrem Grundgehalt können Kämpfer auch Bonuszahlungen für Leistungen wie "Kampf der Nacht" oder "Leistung der Nacht" erhalten. Insgesamt variiert das Einkommen eines UFC Kämpfers also stark je nach individuellen Faktoren. **


Welche Schmerzen haben UFC-Kämpfer nach einem Kampf?
UFC-Kämpfer können nach einem Kampf verschiedene Arten von Schmerzen haben, abhängig von den erlittenen Verletzungen und der Intensität des Kampfes. Zu den häufigsten Schmerzen gehören Prellungen, Verstauchungen, Muskelkater, Schürfwunden und möglicherweise auch Knochenbrüche. Darüber hinaus können sie auch Schmerzen in den Gelenken, im Nacken und im Rücken haben, die durch die physische Belastung und die wiederholten Schläge während des Kampfes verursacht werden. **
Welche Blume symbolisiert Selbstvertrauen, Mut und Stärke?
Die Sonnenblume symbolisiert Selbstvertrauen, Mut und Stärke. Ihre kräftige und aufrechte Haltung sowie ihre leuchtende Farbe stehen für diese Eigenschaften. Die Sonnenblume dreht sich immer der Sonne entgegen und strahlt dadurch Optimismus und Zuversicht aus. **
Top-Angebote
Produkte zum Begriff Malicious:
-
Djeco Zauberei Malicious MagusDie Zauberei erfordert viel Geschick, Logik, Selbstvertrauen und einen lockeren Umgang mit dem Publikum. Mit dem Zaubersortiment von Djeco wird den Kindern genau dieses komplexe Thema zugänglich gemacht: ein umfangreiches Zaubersortiment für alle Altersgruppen; alle Sets und Accessoires wurden speziell für dieses Sortiment entwickelt. Jedes Set enthält eine ausführliche Anleitung. Weitere Tipps und Tricks gibt es unter www.djeco.com/magic41,83 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Nuclear Blast, Schallplatten, Malicious Intent (Malevolence)Die Schallplatte "Malicious Intent" von Malevolence ist ein herausragendes Werk, das die Grenzen zwischen Pop, Heavy Metal und Rock neu definiert. Diese Vinyl-Ausgabe, produziert von Nuclear Blast, bietet nicht nur eine beeindruckende Klangqualität, sondern auch ein einzigartiges Hörerlebnis, das die Energie und Kreativität der Band widerspiegelt. Mit einem Gewicht von 226,8 Gramm und einer Höhe von 0,9 Zentimetern ist diese Schallplatte robust und langlebig. Die Abmessungen von 31,5 cm x 31,5 cm machen sie zu einem perfekten Sammlerstück für Vinyl-Liebhaber. Das Jahr 2024 markiert die Veröffentlichung dieses Albums, das in Deutschland produziert wurde. Die farbige Vinyl-Edition sorgt für eine visuelle Attraktivität, die das Gesamtpaket abrundet und es zu einem Muss für jede Plattensammlung macht.35,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
-
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **
-
Was denken Kämpfer vor dem Kampf?
Kämpfer denken oft an ihre Strategie, ihre Techniken und Taktiken, sowie an ihre Gegner. Sie visualisieren den Kampfverlauf und stellen sich auf verschiedene Szenarien ein. Sie versuchen, sich mental auf den bevorstehenden Kampf vorzubereiten und sich selbst zu motivieren. **
-
Was symbolisiert Mut, Stärke und Zusammenhalt?
Mut, Stärke und Zusammenhalt können verschiedene Symbole haben, je nach Kultur und Kontext. Ein Löwe wird oft als Symbol für Mut und Stärke betrachtet, während eine Faust als Symbol für Zusammenhalt und Solidarität stehen kann. In einigen Kulturen wird auch der Berg als Symbol für Stärke und Zusammenhalt angesehen, da er als unverrückbar und unüberwindbar gilt. **
Ähnliche Suchbegriffe für Malicious
-
Wagner, Verena: Abenteuer in Tirol - Lilly, Nikolas und die Gefahr im PulverschneeAbenteuer in Tirol - Lilly, Nikolas und die Gefahr im Pulverschnee , Auf in die Winterferien nach Tirol! Bei einem Zwischenstopp in Innsbruck besuchen Lilly und Nikolas den Alpenzoo. Hier erfahren sie so einiges über die alpinen Wildtiere, die in den Bergwäldern rund um die Skipisten leben. Als sie schließlich selbst im Skigebiet im Brixental eintreffen, gibt es für die Geschwister ein unerwartetes Wiedersehen. Beim Rodeln, im Skikurs und im Tiefschnee - andauernd nerven zwei Angeber, die ihnen schon im Zug unangenehm aufgefallen waren und denen der Schutz der Wildtiere offenbar ganz egal ist. Zum Glück hilft ihnen Frieda, die ihre Leidenschaft für den Umweltschutz teilt und sie auf den Bauernhof ihrer Familie einlädt. Doch selbst da funken ihnen die Störenfriede dazwischen. Die beiden treiben es immer bunter - bis ein Schneesturm kommt und die drei Kinder mit Unterstützung der besten Freeride-Lehrerin der Welt eine Katastrophe verhindern müssen. Ferienabenteuer für Kinder und Reiseführer für Familien: die Kinderbuch-Serie "Lilly und Nikolas" Wenn die Geschwister Lilly und Nikolas mit ihren Eltern in den Urlaub fahren, erleben sie die schönsten Abenteuer, staunen über Dinge aus vergangenen Tagen, lösen Rätsel und manchmal auch einen kleinen Kriminalfall. Dabei entdecken sie jedes Mal Sehenswürdigkeiten und Ausflugsziele, die Kindern wirklich Spaß machen. Auf ihren Touren erfahren sie so ganz nebenbei viel über Land und Leute und die Geschichte ihrer Urlaubsregion! - Feriengeschichte voller Spaß, Rätsel und Abenteuer für Kinder - Spannend und informativ: Urlaubslektüre und Reiseführer in einem Kinderbuch - Zum Selbstlesen oder zum gemeinsamen Lesen in der Familie - Die schönsten Urlaubsziele für Familien und Tipps für Ausflüge mit Kindern - Zoos, Freizeitparks und Museen, die Kinder begeistern - Geeignet für Buchvorstellungen und für die Leseförderung mit ANTOLIN - Kann auch im Heimat- und Sachunterricht in der Grundschule eingesetzt werden Ob Urlaub in Deutschland oder den Nachbarländern, ob Sommerferien am Meer oder Herbsturlaub in den Bergen: Diese Kinderbücher machen Lust, selbst die Koffer zu packen und loszuziehen! , Sicherheit im Autoinnenbereich > Innenausstattung , Erscheinungsjahr: 20241115, Titel der Reihe: Lilly und Nikolas##, Autoren: Wagner, Verena, Illustrator: Pohle, Sabrina, Seitenzahl/Blattzahl: 128, Keyword: Abenteuer Buch Kinder; Abenteuer Bücher Kinder; Abenteuer Geschichte Kinder; Abenteuergeschichten Kinder; Abenteuergeschichten für Kinder zum Vorlesen; Abenteuergeschichten zum Vorlesen; Abenteuerurlaub Kinder; Abenteuerurlaub mit Kindern in Österreich; Abenteuerurlaub Österreich mit Kindern; Aktivurlaub mit Kindern in Österreich; Alpen; Alpenzoo; Antolin Buch; Antolin Grundschule; Antolin Leseförderung; Antolin Leseprogramm; Attraktionen; Attraktionen Kinder; Attraktionen für Familien; Attraktionen für Kinder; Ausflug; Ausflug Kinder Tirol; Ausflugsideen Kinder; Ausflugsziel Tirol mit Kindern; Ausflugsziele Tirol; Ausflugsziele Tirol Kinder; Ausflugsziele Tirol mit Kindern, Fachschema: Tirol~Kind / Reisen, Wandern, Natur~Abenteuer / Kinderliteratur, Jugendliteratur, Fachkategorie: Reiseberichte, Reiseliteratur~Kinder/Jugendliche: Gegenwartsliteratur~Kinder/Jugendliche: Action- und Abenteuergeschichten~Kinder/Jugendliche: Familienromane, Altersempfehlung / Lesealter: 18, ab Alter: 6, bis Alter: 12, Warengruppe: HC/Kinder-/Jugendromane u. -erzählungen, UNSPSC: 49011000, Warenverzeichnis für die Außenhandelsstatistik: 49011000, Länge: 210, Breite: 148, Höhe: 18, Gewicht: 450, Produktform: Gebunden, Genre: Kinder- und Jugendbücher,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Greisser, Joe: Gefahr! Gefahr?Gefahr! Gefahr? , Wie können Kinder einen gesunden Umgang mit Angst entdecken? Dieses Kinderbuch rund um die Burggemeinschaft vermittelt, worum es bei der Angst wirklich geht: Sie dient der Sicherheit. Auf seiner Morgenrunde ruft der aufmerksame Wachmann plötzlich mit stockender Stimme: 'Eine Ratte!' Er kriegt es mit der Angst zu tun und schleicht auf zittrigen Beinen in die entgegengesetzte Richtung. Als die Burggemeinschaft am Nachmittag auf einer Wanderung ist, wird es noch schlimmer: Nun fürchtet er sich sogar vor den knarrenden Brettern des Wehrganges und vor einem Wespennest! Dass die Vorsicht des Wachmannes aber auch lebenswichtig sein kann, erleben die Burgbewohner:innen am nächsten Tag auf eindrückliche Weise. 'Endlich ein Angst-Kinderbuch mit einem frischen Ansatz: Nicht gegen die Angst sondern mit ihr!' , Armaturenbretter & Handschuhfächer > Innenausstattung , Erscheinungsjahr: 20241020, Produktform: Leinen, Titel der Reihe: Burggemeinschaft##, Autoren: Greiser, Joe, Illustrator: Weber, Adrian, Seitenzahl/Blattzahl: 54, Keyword: Angst; Angststörungen; Psyche; Selbstwirksamkeit, Fachschema: Angst / Ratgeber~Angst / Phobie~Phobie~Bilderbuch, Fachkategorie: Umgang mit Angst und Phobien~Kinder/Jugendliche: Persönliche und soziale Themen: Sorgen, Angst~Bilderbücher mit Erzähltexten, Interesse Alter: empfohlenes Alter: ab 8 Jahre~Relating to people with learning disorders, difficulties or disabilities~Bezug zu Menschen mit versteckten oder unsichtbaren Behinderungen / Störungen, Altersempfehlung / Lesealter: 18, ab Alter: 6, bis Alter: 12, Warengruppe: HC/Kinder- und Jugendbücher/Bilderbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 15, Gewicht: 332, Produktform: Gebunden, Genre: Kinder- und Jugendbücher,27,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welcher Final Fantasy-Held ist der stärkste?
Es gibt keinen eindeutig stärksten Final Fantasy-Helden, da die Stärke der Charaktere von Spiel zu Spiel unterschiedlich ist. Einige der bekanntesten und mächtigsten Helden der Serie sind jedoch Cloud Strife aus Final Fantasy VII, Squall Leonhart aus Final Fantasy VIII und Lightning aus Final Fantasy XIII. Jeder dieser Charaktere hat einzigartige Fähigkeiten und Stärken, die sie zu starken Kämpfern machen. **
-
Wie viel verdient ein UFC Kämpfer pro Kampf?
Ein UFC Kämpfer verdient je nach Erfahrung, Popularität und Verhandlungsgeschick unterschiedlich viel pro Kampf. Neue Kämpfer können zwischen 10.000 und 20.000 US-Dollar pro Kampf verdienen, während etablierte Stars wie Conor McGregor oder Jon Jones Millionen pro Kampf verdienen können. Zusätzlich zu ihrem Grundgehalt können Kämpfer auch Bonuszahlungen für Leistungen wie "Kampf der Nacht" oder "Leistung der Nacht" erhalten. Insgesamt variiert das Einkommen eines UFC Kämpfers also stark je nach individuellen Faktoren. **
-
Welche Schmerzen haben UFC-Kämpfer nach einem Kampf?
UFC-Kämpfer können nach einem Kampf verschiedene Arten von Schmerzen haben, abhängig von den erlittenen Verletzungen und der Intensität des Kampfes. Zu den häufigsten Schmerzen gehören Prellungen, Verstauchungen, Muskelkater, Schürfwunden und möglicherweise auch Knochenbrüche. Darüber hinaus können sie auch Schmerzen in den Gelenken, im Nacken und im Rücken haben, die durch die physische Belastung und die wiederholten Schläge während des Kampfes verursacht werden. **
-
Welche Blume symbolisiert Selbstvertrauen, Mut und Stärke?
Die Sonnenblume symbolisiert Selbstvertrauen, Mut und Stärke. Ihre kräftige und aufrechte Haltung sowie ihre leuchtende Farbe stehen für diese Eigenschaften. Die Sonnenblume dreht sich immer der Sonne entgegen und strahlt dadurch Optimismus und Zuversicht aus. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.